Холодильники в европейских супермаркетах снова взломали

Новая волна атак на холодильные системы затронула более 115 магазинов в Бельгии, Нидерландах, Швеции, Люксембурге, Ирландии и Эстонии. Злоумышленники удаленно отключали холодильники и морозильники или активировали функцию разморозки, из-за чего температура оборудования поднималась до 50–55 °C, а магазинам приходилось выбрасывать продукты.
Дата: 03 Ноября 2026 17:30:17Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд

На бирже Binance 3 ноября восстановили вывод 51 криптовалюты в сетях Ethereum и Solana. Среди них, например, LINK, SHIB, ONDO, BONK и TRUMP. Это очередной этап восстановления работы после взлома 29 октября, в результате которого с биржи похитили криптовалюту на сумму $6,3 млрд. Новый этап начался в 04:00 UTC, при этом вывод для каждой пары «актив — сеть» становится доступен только после проверок безопасности.
Дата: 03 Ноября 2026 16:30:09Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств

Специалисты Google совместно с полицией Японии и несколькими ИБ-компаниями нарушили работу ботнета XCPE, в который входило более 1,3 млн Android-устройств. В основном зараженные девайсы были ТВ-приставками, и эксперты Google полагают, что китайский производитель Videostrong Technology намеренно встраивал бэкдор в их прошивки на этапе производства, а затем продавал доступ преступникам.
Дата: 03 Ноября 2026 15:35:30MEGANews. Cамые важные события в мире инфосека за октябрь

В этом месяце: критические уязвимости PHP2Shell и Node2Shell поставили под угрозу миллионы серверов и приложений; хакеры захватили более 300 выходных узлов Tor для перехвата SSH-соединений; в Anthropic предупредили о скором появлении самораспространяющихся ИИ-червей; в прошивках тысяч Android-смартфонов обнаружили предустановленную малварь, а также другие важные и интересные события октября.
Дата: 03 Ноября 2026 13:30:00Polymarket скомпрометировали из-за подмены записей DNS

Представители рынка прогнозов Polymarket сообщили, что выплатят пользователям в общей сложности 3,9 млн долларов США после недавней атаки на цепочку поставок, от которой пострадал сервис DebugBear. Тем временем представители DebugBear раскрыли первые результаты расследования и сообщили, что злоумышленники скомпрометировали DNS-записи сервиса через регистратора домена и, по предварительным данным, целенаправленно атаковали только одного клиента.
Дата: 03 Ноября 2026 12:30:00319 расширений для Chrome перехватывали поисковые запросы пользователей

Исследователи из компании Socket обнаружили масштабную вредоносную кампанию, построенную вокруг расширений для Chrome, которые подменяли поисковую систему в браузерах жертв и направляли запросы через подконтрольные операторам серверы. Всего с этой кампанией связали 319 расширений с 13,4 млн установок.
Дата: 03 Ноября 2026 10:30:52Хостинг-провайдер Beget пострадал от кибератаки

Представители хостинг-провайдера Beget сообщили, что масштабный сбой, начавшийся в ночь на 2 ноября 2026 года, стал результатом «массированной кибератаки». Инцидент затронул все уровни инфраструктуры компании, и восстановление работы сервисов продолжается до сих пор. Точные сроки завершения работ в Beget не называют.
Дата: 03 Ноября 2026 08:30:59Хакеры взломали Chainalysis с помощью ИИ-агентов

Специализирующаяся на блокчейн-анализе компания Chainalysis сообщила о взломе своих внутренних систем и инструментов. По данным специалистов, атакующие использовали «агентные методы атаки», то есть, по всей видимости, задействовали ИИ для автоматизации взлома. В результате злоумышленники получили доступ к данным клиентов, включая их имена и email-адреса.
Дата: 02 Ноября 2026 17:30:18В аппаратных кошельках Trezor нашли вредоносные импланты
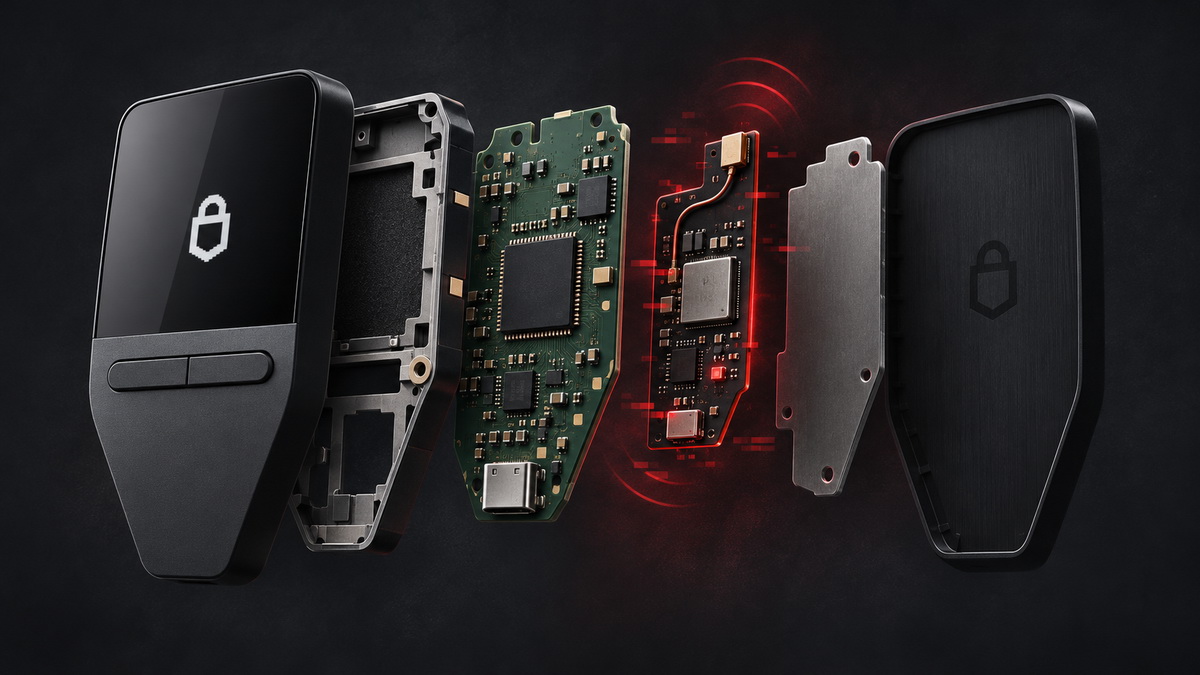
Производитель аппаратных криптокошельков Trezor расследует возможную атаку на цепочку поставок. Дело в том, что внутри устройства Trezor Safe 5, купленного у реселлера CryptoBilis, обнаружили дополнительную плату, которая предположительно могла перехватывать seed-фразу и передавать ее через мобильную сеть.
Дата: 02 Ноября 2026 15:30:51HTB MakeSense. Заставляем OCR распознать PHP-код и получаем root

Для подписчиков
Если внутренний сервис сохраняет текст в файл и не ограничивает расширение, его можно превратить в загрузчик шелла: сгенерировать изображение с коротким PHP-кодом так, чтобы распознаватель вернул его символ в символ. Результат выполним от имени сервиса.